自分の情報が漏洩されたときに、自己防衛するにはどうしたらよいか。

インターネットを利用している以上、「自分の情報が漏洩する」というリスクは誰にでもあります。
企業からの情報漏洩事故だけでなく、フィッシング詐欺や不正アクセス、マルウェア感染などによって、メールアドレスやパスワード、氏名、電話番号などの個人情報が第三者に渡ってしまう可能性があります。
特に最近では、AI技術の進化によって、攻撃者がより自然な文章のフィッシングメールを作成したり、偽サイトを作ったりすることも容易になっています。
さらに最近では企業への不正アクセスやサイバー攻撃による個人情報漏洩のニュースが相次いでいます。
では、実際に「自分の情報が漏洩したかもしれない」と分かったとき、何をすればよいのでしょうか。
今回は、情報漏洩後に自分を守るための具体的な対策を初心者向けに解説します。
情報漏洩すると何が起こる?まず知っておきたい危険性
情報漏洩というと、「個人情報が流出するだけ」と考えてしまう方もいるかもしれません。
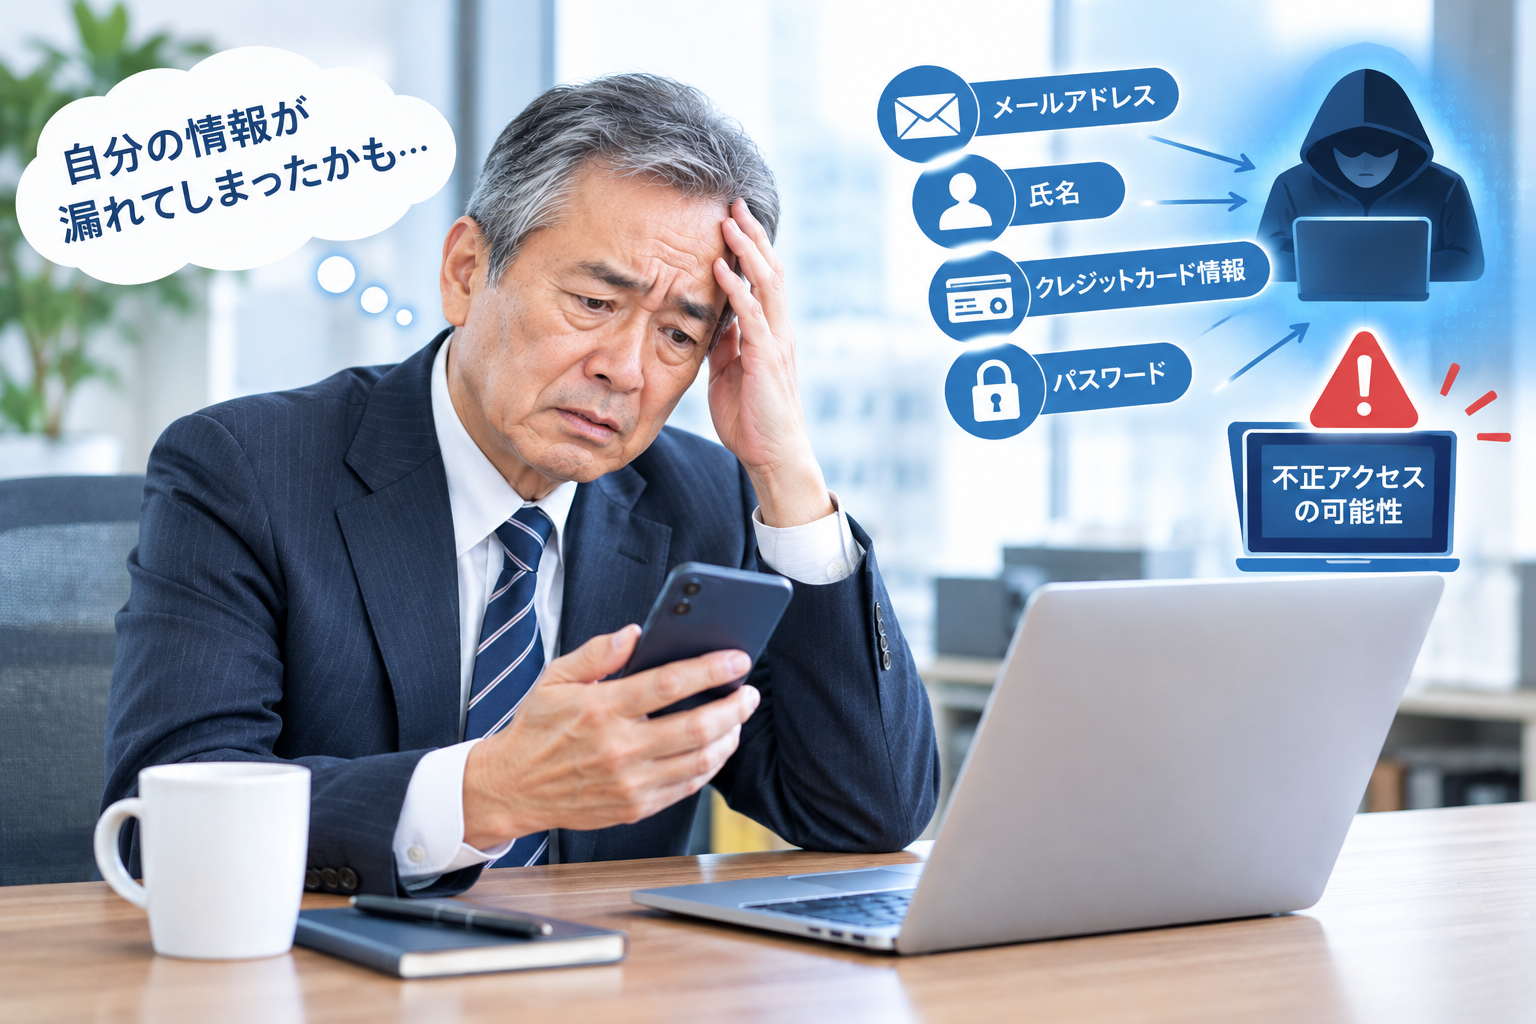
しかし、漏洩した情報が組み合わされることで、さまざまな被害につながる可能性があります。
例えば、
・氏名や住所
・電話番号
・メールアドレス
・IDやユーザー名
・パスワード
・クレジットカード情報
・オンラインサービスの利用情報
などです。
特に注意したいのが「メールアドレス+パスワード」の組み合わせです。
一つのサービスから漏洩したパスワードを、別のサービスでも使い回していると、他のアカウントまで不正アクセスされる可能性があります。
さらに、漏洩した情報を利用して、
「あなたのアカウントで不正アクセスがありました」
「本人確認が必要です」
「支払い情報を更新してください」
などといった偽のメールやSMSが送られてくるケースもあります。
つまり、情報漏洩は「情報が漏れたら終わり」ではありません。
漏洩した情報を使って、その後どのような攻撃が行われるかまで考えることが重要です。
「情報漏洩したかも」と思ったら最初にやること
もし利用しているサービスから「個人情報が漏洩した可能性があります」という通知が届いた場合、慌ててメール内のリンクをクリックするのは避けましょう。
まずは、情報漏洩が本当に発生したのかを確認します。
企業からの正式な案内であれば、メールに記載されたリンクではなく、公式サイトを自分で検索してアクセスし、同じ内容の案内が掲載されているか確認する方法も有効です。
そして、漏洩した可能性がある情報を確認します。
例えば、
「メールアドレスだけなのか」
「パスワードも対象なのか」
「クレジットカード情報も対象なのか」
によって、必要な対応は変わります。
特にパスワードが漏洩した可能性がある場合は、早急な変更を検討しましょう。
また、不審なログイン履歴や身に覚えのない操作がないかも確認します。
情報漏洩後は、事実確認→アカウント保護→不正利用の確認という順番で対応することが重要です。
パスワード・アカウントを守るための自己防衛
情報漏洩後に最も優先したい対策の一つが、アカウントの保護です。
パスワードを変更する
漏洩した可能性のあるパスワードは変更しましょう。
さらに重要なのが、同じパスワードを複数のサービスで使い回さないことです。
例えば、
・メール
・ネットショッピング
・SNS
・クラウドサービス
・銀行関連サービス
などで同じパスワードを使用していると、一つのサービスから漏洩した情報が別のサービスへの攻撃に利用される可能性があります。
多要素認証を設定する
可能であれば、多要素認証も設定しましょう。
パスワードだけではなく、スマートフォンへの認証コードなどを組み合わせることで、不正ログインへの耐性を高められます。
ログイン履歴を確認する
サービスによっては、ログイン履歴や利用端末を確認できます。
「知らない場所からログインされている」
「使った覚えのない端末が登録されている」
といった場合は、早急に対応する必要があります。
フィッシング詐欺や不正利用から身を守る方法
情報漏洩後は、特に「漏洩した情報を悪用した二次攻撃」に注意が必要です。
例えば、実在する銀行やショッピングサイトを装ったメールが届くことがあります。
「不正アクセスを検知しました」
「アカウントが停止されています」
「本人確認をしてください」
など、不安をあおって偽サイトへ誘導する手口です。
ここで重要なのは、メールやSMSの内容だけを信用しないことです。
不審なメッセージが届いた場合は、記載されているリンクを直接クリックするのではなく、公式アプリや公式サイトからログインして状況を確認しましょう。
また、クレジットカードや銀行口座などの情報が漏洩した可能性がある場合は、利用明細を定期的に確認することも重要です。
身に覚えのない請求や決済があれば、すぐにカード会社や金融機関へ相談しましょう。
そして、もし「自分だけでは判断できない」と感じた場合は、無理に対応を続けないことも大切です。
企業であればITヘルプデスクやセキュリティ担当者、個人であれば利用しているサービスの公式窓口などに相談しましょう。
まとめ|情報漏洩は「その後の対応」が自分を守る
情報漏洩は、完全にゼロにすることが難しい時代になっています。
自分自身がどれだけ注意していても、利用している企業やサービス側で情報漏洩が発生する可能性があるためです。
だからこそ重要なのが、情報漏洩が起きた後の自己防衛です。
今回紹介したポイントを整理すると、
・何の情報が漏洩したのか確認する
・漏洩した可能性のあるパスワードを変更する
・パスワードを使い回さない
・多要素認証を設定する
・不審なメールやSMSのリンクをクリックしない
・アカウントのログイン履歴を確認する
・カードや銀行口座の利用状況を確認する
・不正利用が疑われる場合は早めに専門窓口へ相談する
といった対策が重要です。
また、企業においては、従業員一人ひとりが情報漏洩への正しい知識を持つことに加え、「誰に相談すればいいのか」をあらかじめ決めておくことも重要です。
「情報漏洩が起きたけれど、何をすればいいのか分からない」
「不審なメールが届いたが、本物なのか判断できない」
「社員が誤って情報を送信してしまった」
このようなトラブルは、初動対応が遅れるほど被害が拡大する可能性があります。
社内にIT担当者がいない場合は、万が一のときにすぐ相談できるITヘルプデスクやセキュリティサポートを整えておくことが、企業にとって大きな安心につながります。
情報漏洩対策は「漏洩させない」だけでなく、「漏洩してしまったときに、どう被害を最小限にするか」まで考えることが重要です。