相次ぐ情報漏洩、AIでサイバー攻撃はどう変わった?企業が取るべき対策を初心者向けに解説


顧客情報の流出、ランサムウェアによるシステム障害、不正アクセスによる情報の窃取など、情報漏洩は企業の規模を問わず、経営に大きな影響を与える問題となっています。
さらに近年は、生成AIをはじめとするAI技術の進化によって、サイバー攻撃の手口も変化しています。
AIは業務を効率化する便利な技術ですが、悪意のある第三者が利用すると、自然なフィッシングメールの作成や攻撃対象に関する情報収集などを効率化できる可能性があります。
これまで以上に攻撃を見抜くことが難しくなり、人の注意力だけに頼った対策では十分とはいえない時代になりつつあります。
「うちの会社は大丈夫だろう」
「大企業が狙われるのであって、中小企業は関係ない」
そう考えていませんか?
今回は、情報漏洩が発生する原因や漏洩した情報が悪用される危険性、AIによって変化するサイバー攻撃の現状、そして企業が取り組むべき対策について、初心者向けに解説します。
相次ぐ情報漏洩のニュース。企業に何が起きているのか?
企業の情報漏洩は、もはや一部の大企業だけの問題ではありません。
企業がインターネットやクラウドサービスを活用する一方で、サイバー攻撃の手口も多様化しています。
例えば、次のような被害が発生する可能性があります。
個人情報や顧客情報の流出
不正アクセスなどによって、顧客の氏名、住所、電話番号、メールアドレスなどが外部に流出するケースです。
流出した情報が悪用されると、迷惑メールや詐欺、なりすましなど、二次被害につながる可能性があります。
ランサムウェアによる業務停止
ランサムウェアとは、PCやサーバー内のデータを暗号化するなどして利用できない状態にし、復旧と引き換えに金銭を要求するマルウェアです。
攻撃によっては、データを盗み出したうえで公開すると脅迫するケースもあります。
システムが利用できなくなれば、受発注や顧客対応などの業務が停止し、企業活動に大きな影響が出るおそれがあります。
取引先や社内の機密情報の流出
顧客情報だけでなく、契約書、見積書、営業資料、技術情報なども攻撃対象になり得ます。
情報が競合他社などに渡れば、企業の信用や競争力に影響する可能性があります。
中小企業も標的になる
「うちは小さな会社だから狙われない」と考えるのは危険です。
攻撃者が無差別に攻撃を仕掛けるケースもあれば、セキュリティ対策が十分でない企業を狙うケースもあります。
また、中小企業への攻撃が、その企業と取引する大手企業への侵入につながる可能性もあります。
情報漏洩は、単にデータが外に出るだけの問題ではありません。信用の低下、対応費用の発生、取引への影響、業務停止など、経営上のリスクにつながる問題なのです。
AIでサイバー攻撃は容易になっている?情報漏洩の新たなリスク
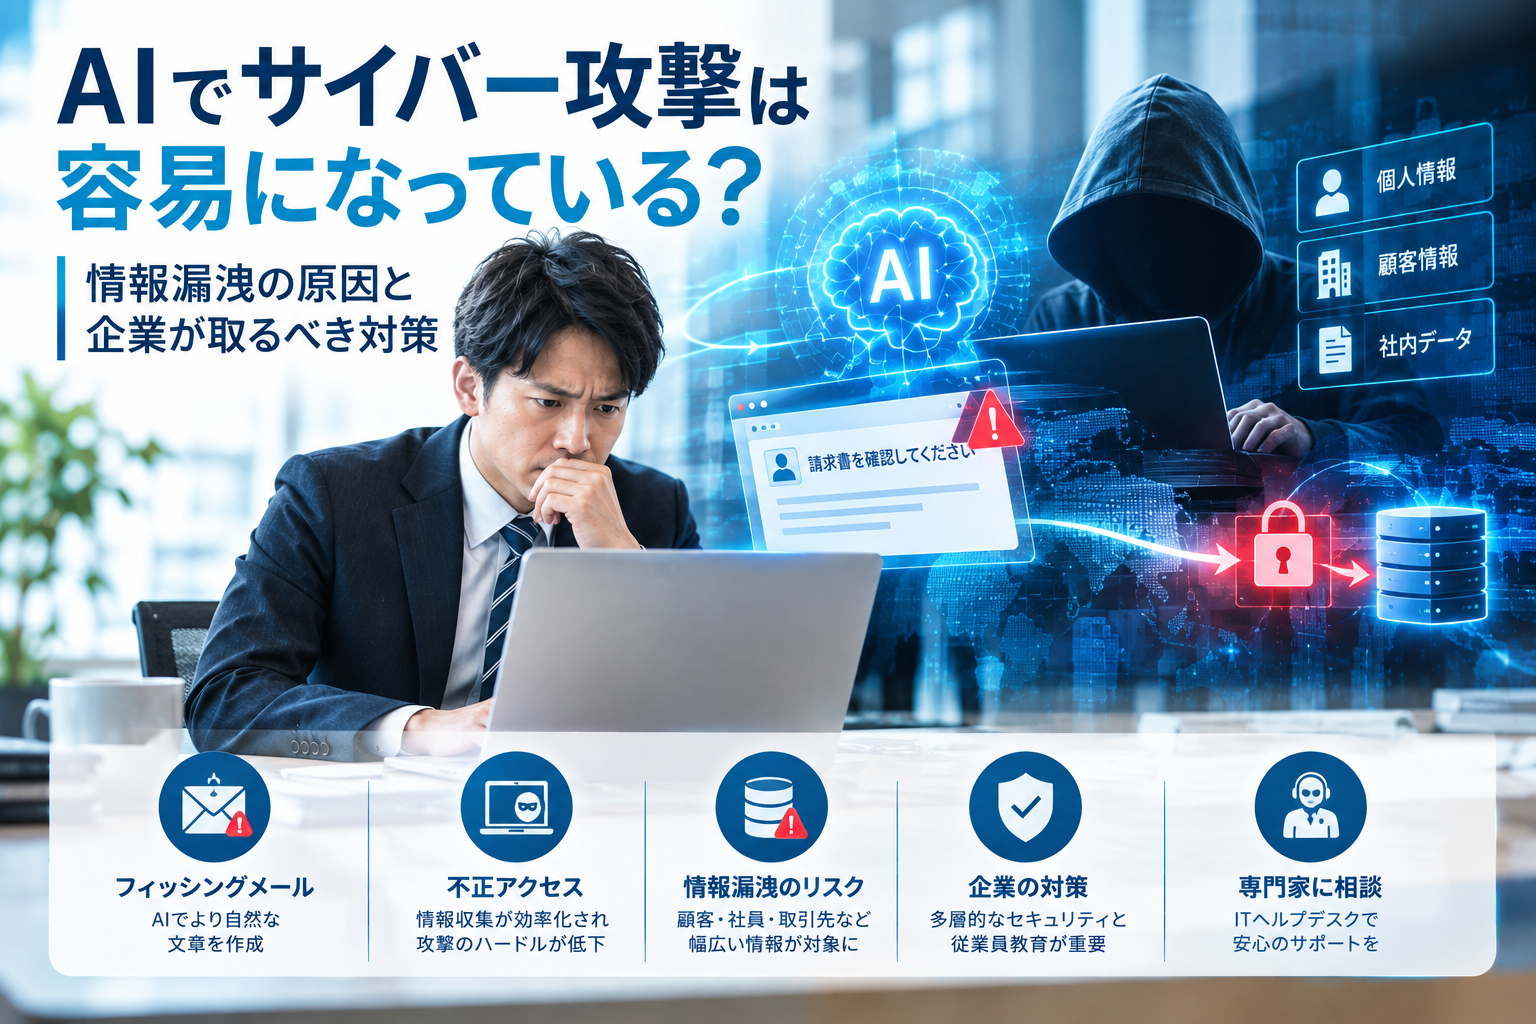
近年、サイバー攻撃を取り巻く環境を変化させている要素の一つがAIです。
AIそのものが危険というわけではありません。問題は、便利な技術が攻撃者にも悪用される可能性があることです。
AIによって攻撃の一部が効率化される
生成AIを悪用すると、例えば次のような行為を効率化できる可能性があります。
・自然な文章のフィッシングメールを作成する
・外国語のメールを翻訳し、複数の言語で攻撃する
・公開されている企業情報や担当者情報を整理する
・攻撃に利用するプログラムの作成を補助させる
これまで専門的な知識や手間が必要だった作業の一部を、AIによって効率化できる場合があります。
ただし、AIを使えば誰でも簡単に高度なハッキングができるというわけではありません。攻撃の成功には、システムの弱点や認証情報など、さまざまな要因が関係します。
重要なのは、AIによって攻撃の準備や実行の一部が効率化され、企業側が警戒すべきリスクが広がっていることです。
本物と見分けにくいメールに注意
従来の不審なメールには、不自然な日本語や誤字脱字が見られることがありました。
しかし、生成AIを悪用すれば、自然な日本語で書かれたメールを作成できます。
例えば、取引先を装って「請求書をご確認ください」と連絡したり、社内の担当者を装って「至急、このファイルを開いてください」と指示したりする手口です。
メールの文章が自然であることだけでは、安全かどうかを判断できません。
送信元のアドレスやリンク先を確認することに加え、金銭の振り込みやパスワードの入力など、重要な依頼は別の連絡手段で本人に確認する仕組みが必要です。
AI時代は人の注意力だけでは限界がある
社員教育は重要ですが、どれだけ注意していても、巧妙なメールや不正なファイルを完全に見抜くことは困難です。
そのため、従業員への教育に加え、多要素認証、アクセス権限の管理、端末の保護、ネットワーク監視など、複数の対策を組み合わせる必要があります。
「社員が気を付ければ大丈夫」という考え方から、「万が一、社員が誤って操作しても被害を抑えられる環境を作る」という考え方へ変えていくことが重要です。
情報漏洩が起こる原因と、漏れたデータが悪用される危険性
情報漏洩は、外部からのサイバー攻撃だけで発生するわけではありません。日常業務のミスや管理不足が原因になることもあります。
情報漏洩につながる主な原因
メールの誤送信
宛先を間違えたり、別の顧客のファイルを添付したりすることで、情報が第三者に渡ってしまうケースです。
パスワードの使い回し
複数のサービスで同じパスワードを使用していると、一つのサービスから認証情報が流出した際に、ほかのサービスにも不正アクセスされるリスクがあります。
PCやUSBメモリの紛失
端末や記録媒体を紛失すると、保存されているデータが第三者に見られる可能性があります。暗号化や適切な端末管理が重要です。
マルウェアへの感染
不審なメールの添付ファイルやWebサイトなどをきっかけにマルウェアへ感染し、データの窃取やシステムの破壊などにつながる場合があります。
クラウドやアカウントの管理不足
アクセス権限の設定ミスや、不要になったアカウントの放置などもリスクになります。
漏洩した情報は次の攻撃に利用される
情報漏洩で特に注意したいのは、流出した情報が別の犯罪に悪用される可能性があることです。
例えば、次のような流れが考えられます。
-
攻撃者が顧客情報や社員情報を入手する
-
入手した情報を使って、社員や取引先になりすましたメールを送る
-
メールを受け取った人がリンクをクリックし、偽サイトにIDやパスワードを入力する
-
盗まれた認証情報を使って社内システムに不正アクセスする
-
さらに機密情報が盗まれたり、業務に支障が出たりする
このように、最初の情報漏洩が、さらなる被害の入り口になることがあります。
情報を盗まれないための対策だけでなく、認証情報が漏れてしまった場合や不正アクセスを受けた場合にも、被害が広がらないように備えることが大切です。
AI時代に企業が取り組むべき情報漏洩対策
情報漏洩対策では、一つのセキュリティ製品を導入すればすべて解決する、というわけではありません。
人・端末・ネットワーク・アカウントを含め、企業全体で対策を考える必要があります。
1. ID・パスワードとアクセス権限を管理する
多要素認証を導入し、パスワードの使い回しを避けましょう。
また、社員全員がすべての情報にアクセスできる状態は避け、業務に必要な範囲にアクセス権限を限定します。
退職者や異動者のアカウントを適切に停止・変更することも重要です。
2. PCやネットワークのセキュリティを強化する
OSやソフトウェアを最新の状態に保ち、セキュリティ製品を適切に導入します。
さらに、PCだけではなく、サーバー、ルーター、ネットワーク機器、クラウドサービスなども含めて管理することが大切です。
自社の環境に合った対策を選び、脆弱性への対応やログの確認などを継続的に行いましょう。
3. 従業員への教育と社内ルールの整備
不審なメールやリンクを安易に開かないことに加え、金銭の振り込みや重要情報の送信を求められた場合は、別の手段で確認するルールを整備します。
また、業務で生成AIを利用する場合は、顧客情報や機密情報を許可されていないAIサービスに入力しないなど、利用ルールを明確にすることも必要です。
4. 侵入された場合に被害を抑える仕組みを作る
どれだけ対策を行っても、リスクを完全になくすことは困難です。
そのため、不正アクセスを受けた場合に備えて、端末の隔離、アカウントの停止、バックアップからの復旧などを検討しておきましょう。
セキュリティ製品についても、脅威を検知する機能だけでなく、不正な実行を防ぐ機能や、被害の拡大を抑える機能など、自社に必要な対策を確認することが大切です。
5. トラブル発生時の初動対応を決めておく
不審な動作や情報漏洩の疑いがある場合、誰に連絡し、どの端末を隔離し、どのように調査するのかを事前に決めておきます。
対応が遅れると、被害が拡大する可能性があります。
社内に専門知識を持つ担当者がいない場合は、ITヘルプデスクやセキュリティの専門業者に相談できる体制を整えておくと安心です。
日頃の管理と緊急時の対応をセットで考えることが、企業を守るうえで重要になります。
まとめ|情報漏洩を防ぎ、被害を最小限に抑える仕組みを作ろう
情報漏洩やサイバー攻撃は、企業にとって身近で現実的なリスクになっています。
さらにAI技術の進化によって、攻撃メールの作成や情報収集などが効率化され、従来の対策だけでは対応が難しい場面も出てきています。
こうした時代に重要なのは、「自社は狙われない」と考えるのではなく、攻撃を受ける可能性を前提に備えることです。
企業が取り組むべき対策は、次の3つに整理できます。
-
侵入を防ぐ: アカウント管理、多要素認証、セキュリティ製品の導入、脆弱性への対応
-
被害を広げない: アクセス権限の制限、端末の保護、不正な動作への対応
-
迅速に復旧する: 初動対応の手順作成、バックアップ、専門家への相談体制の整備
セキュリティ対策は、一度導入すれば終わりではありません。企業のIT環境や攻撃手法の変化に合わせて、継続的に見直す必要があります。
「自社の情報漏洩対策が十分なのか分からない」
「PCやネットワークの管理に不安がある」
「セキュリティ事故が発生したとき、誰に相談すればよいか分からない」
このような課題を抱えている企業は、IT運用やセキュリティの専門家に相談することも有効です。
ITヘルプデスクやネットワーク保守などのサービスを活用すれば、日常的なIT環境の管理からトラブル発生時の対応まで、必要な支援を受けられる可能性があります。
情報漏洩が発生してから対策するのではなく、被害を未然に防ぎ、万が一の際にも迅速に対応できる体制を整えておきましょう。
AI時代の情報漏洩対策について不安や課題がある企業様は、ぜひ一度、自社のIT環境やセキュリティ対策を見直してみてはいかがでしょうか。
当社では、現在のIT環境の確認から、必要なセキュリティ対策やIT運用についてご相談いただけます。
お気軽にお声がけください。