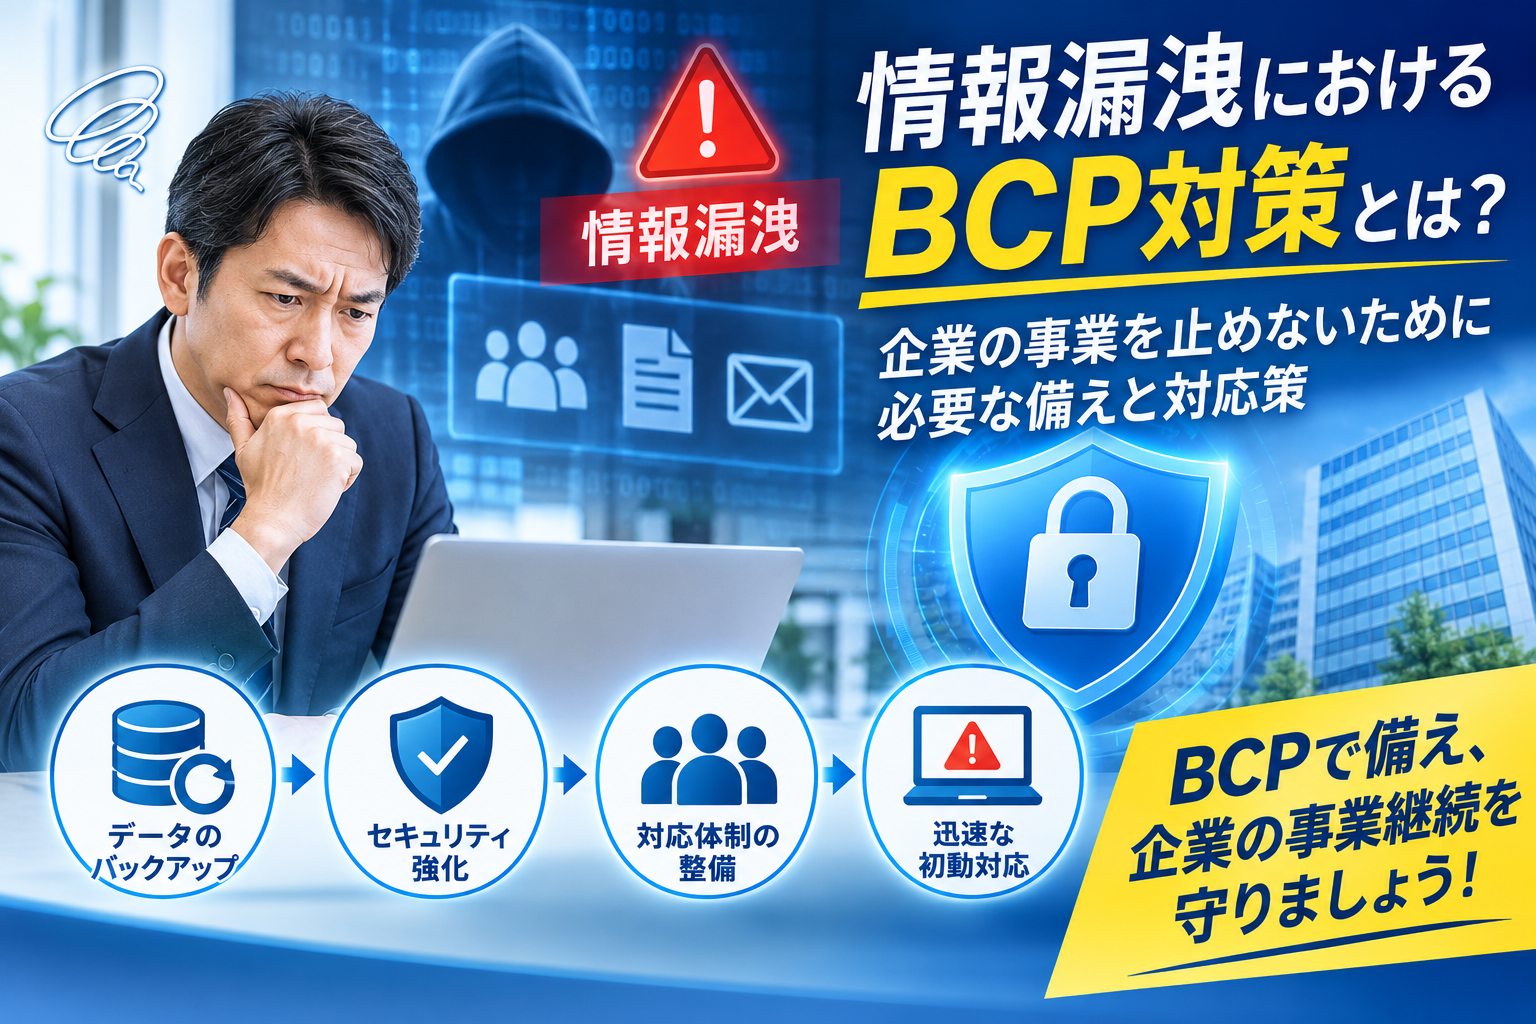
情報漏洩におけるBCP対策とは?企業が事業を止めないために必要な備えと対応策


情報漏洩が発生すると、顧客情報や取引先情報の流出だけでなく、システム停止、業務の遅延、信用の低下、損害賠償など、企業経営に大きな影響を及ぼす可能性があります。
こうした事態に備えるために重要なのが「BCP対策」です。
BCPとは、自然災害やシステム障害、サイバー攻撃などの緊急事態が発生した場合でも、重要な業務を継続し、できるだけ早く事業を復旧させるための計画です。
今回は、情報漏洩に備えたBCP対策について、中小企業が取り組むべきポイントを解説します。
情報漏洩とBCP対策とは?なぜ必要なのか
BCP(Business Continuity Plan)は、日本語で「事業継続計画」と呼ばれます。
地震や台風などの自然災害を想定した対策として知られていますが、現在ではサイバー攻撃や情報漏洩など、ITに関するトラブルへの備えも重要になっています。
例えば、次のようなケースが考えられます。
-
ランサムウェアに感染し、社内のパソコンやサーバーが使用できなくなる
-
顧客情報や従業員情報が外部に流出する
-
不正アクセスによって社内システムが停止する
-
メールの誤送信によって機密情報を外部に送ってしまう
-
クラウドサービスのアカウントが乗っ取られる
このようなトラブルが発生した際、重要なのは被害を拡大させないこと、そして業務を継続できる状態を確保することです。
単にセキュリティソフトを導入するだけではなく、万が一の事態を想定して、誰が、何を、どのように対応するのかを決めておく必要があります。
情報漏洩が企業に与える影響とは?
情報漏洩は、単にデータが外部に流出するだけの問題ではありません。企業活動全体に大きな影響を及ぼす可能性があります。
主な影響は次のとおりです。
① 顧客や取引先からの信用低下
顧客情報や取引先の機密情報が漏洩すると、企業への信頼が失われる可能性があります。取引停止や契約解除につながるケースも考えられます。
② 業務システムの停止
ランサムウェアなどのサイバー攻撃によって、ファイルサーバーや業務システムが利用できなくなると、受発注、請求、顧客対応などの日常業務が停止してしまいます。
③ 金銭的な損失
原因調査、システム復旧、専門業者への依頼、顧客への通知、損害賠償など、さまざまな費用が発生する可能性があります。
④ 企業ブランドや社会的信用の低下
情報管理が不十分な企業という印象を持たれることで、新規顧客の獲得や採用活動にも悪影響が及ぶ可能性があります。
特に中小企業では、IT担当者が少なく、トラブル発生時に対応できる人材が限られていることもあります。
そのため、被害を受けた後の対応だけでなく、事前に復旧方法や代替手段を準備しておくことが重要です。
情報漏洩が発生した際に企業が取るべき初動対応
情報漏洩が疑われる場合、最初の対応が被害の拡大を防ぐ重要なポイントになります。
慌ててパソコンを操作したり、自己判断でデータを削除したりすると、原因調査が難しくなることもあります。
基本的には、次の手順で対応します。
① 被害状況の確認
いつ、どの端末で、どのような異常が発生したのかを確認します。情報漏洩の疑いがある場合は、対象となる情報やシステムを把握します。
② 被害の拡大防止
感染や不正アクセスが疑われる端末は、ネットワークから隔離するなどの対応を検討します。ただし、証拠保全や業務への影響も考慮し、専門担当者の指示に従うことが重要です。
③ 社内の責任者へ報告
情報システム担当者、管理職、経営者など、あらかじめ決めておいた責任者に速やかに報告します。
④ 専門業者への相談
原因調査やシステム復旧には専門的な知識が必要になる場合があります。自社だけで対応が難しい場合は、セキュリティ専門業者やIT保守会社に相談しましょう。
⑤ 関係者への連絡・報告
漏洩した情報の内容や状況に応じて、顧客、取引先、関係機関などへの報告や通知を検討します。個人情報保護法などの法令に基づく報告・本人通知が必要になる場合もあります。
大切なのは、トラブルが起きてから対応方法を考えるのではなく、事前に連絡先や対応手順を整理しておくことです。
企業が事前に取り組むべき情報漏洩のBCP対策
情報漏洩に備えるためには、技術的なセキュリティ対策と、組織としての事業継続対策の両方が必要です。
中小企業でも取り組める代表的な対策を紹介します。
① 定期的なバックアップ
重要なデータは定期的にバックアップを取得しましょう。
ランサムウェアなどによってデータが暗号化されても、正常なバックアップがあれば復旧できる可能性が高まります。
バックアップデータ自体が攻撃されないよう、ネットワークから切り離した保管先や、変更・削除を制限できる仕組みを検討することも重要です。
② セキュリティ対策の強化
ウイルス対策ソフトやEDRなどの導入に加え、OSやソフトウェアの更新、ファイアウォールの設定、アクセス制御などを実施します。
また、侵入を検知するだけでなく、不正なプログラムの実行を防ぐ仕組みを取り入れることも有効です。
③ アカウント・アクセス権限の管理
従業員ごとに必要な範囲だけアクセス権限を付与し、退職者や異動者のアカウントを適切に管理します。
多要素認証(MFA)の導入も、不正ログイン対策として重要です。
④ 緊急時の対応マニュアル作成
情報漏洩やシステム障害が発生した際の連絡先、対応責任者、初動対応、復旧手順などを明確にしておきます。
担当者が不在でも対応できるよう、複数の担当者が手順を把握しておくことが大切です。
⑤ 定期的な訓練と見直し
BCPは作成して終わりではありません。
実際に情報漏洩が発生したことを想定した訓練を行い、対応手順に問題がないか確認しましょう。
例えば、次のような訓練が考えられます。
-
ランサムウェア感染時の対応訓練
-
顧客情報が漏洩した場合の報告訓練
-
サーバー停止時の代替業務訓練
-
バックアップからのデータ復旧訓練
こうした取り組みを継続することで、いざというときに迅速な対応ができる組織づくりにつながります。
まとめ|情報漏洩に備えた体制づくりが企業を守る
情報漏洩は、どの企業にも発生する可能性がある経営リスクです。
特に近年は、サイバー攻撃の手口が高度化し、セキュリティ対策を実施していても被害を完全に防ぐことは難しくなっています。
だからこそ、重要なのは「侵入させない対策」だけではなく、「万が一侵入された場合でも被害を最小限に抑え、事業を継続できる体制」を整えておくことです。
そのためには、
-
セキュリティ対策の強化
-
定期的なバックアップ
-
アカウント・端末の適切な管理
-
緊急時の対応マニュアル作成
-
IT専門業者との連携
といった対策を組み合わせることが大切です。
情報漏洩対策とBCP対策は、企業の事業継続と信用を守るための重要な取り組みです。
「何から始めればよいかわからない」「社内のセキュリティ体制に不安がある」「万が一の障害に備えてIT環境を見直したい」といったお悩みはありませんか?
弊社では、ネットワーク保守、ITヘルプデスク、PC・ネットワーク機器の管理、セキュリティ対策など、企業のIT環境を幅広くサポートいたします。
日常のIT運用から緊急時の対応まで、安心して事業を継続できる環境づくりをお手伝いいたします。
情報漏洩対策・BCP対策について、ぜひお気軽にご相談ください。